abmin521
V2EX  ›  Android

未 root 一加一莫名中毒(附图和 apk)

  •  
  •   abmin521 · Oct 2, 2017 · 18678 views
    This topic created in 3320 days ago, the information mentioned may be changed or developed.

    没有 root,一直没有安装什么不明应用。

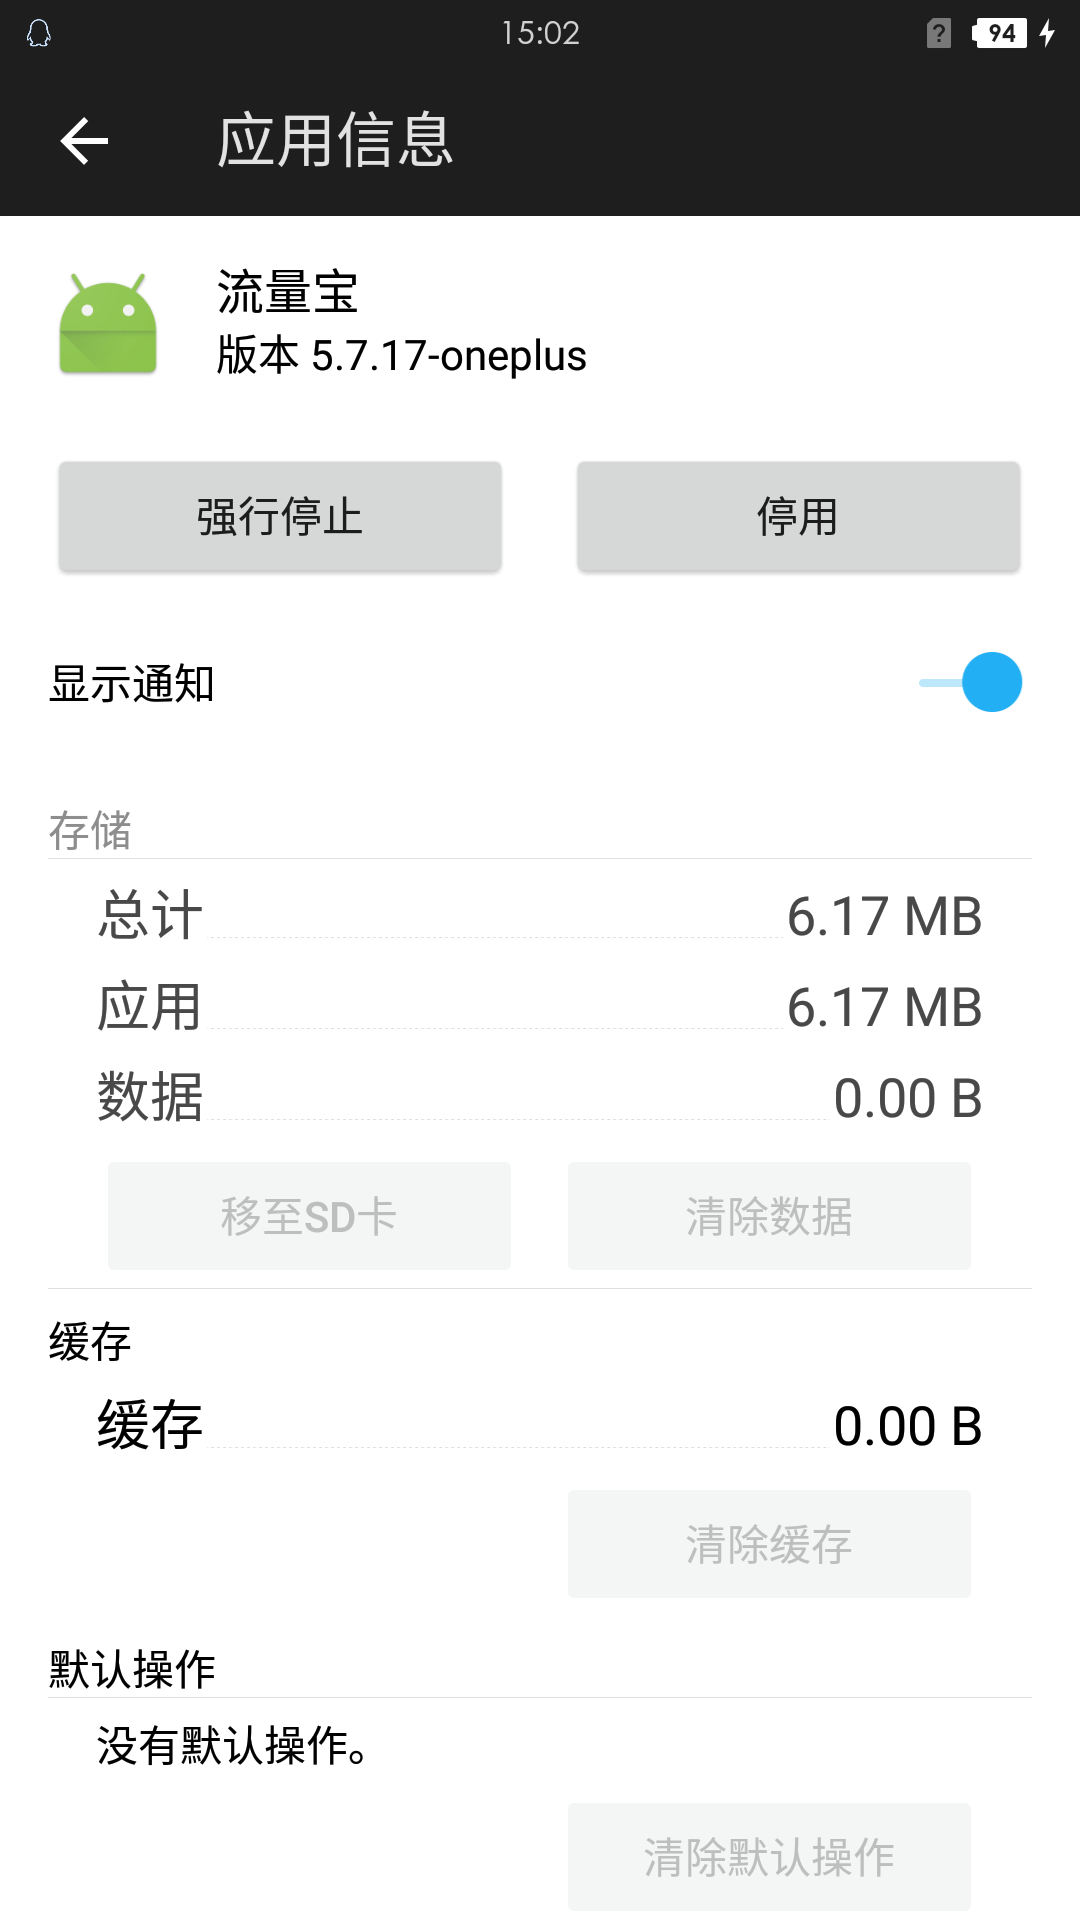
    版本号中有 oneplus 感觉与一加有关(没有证据)

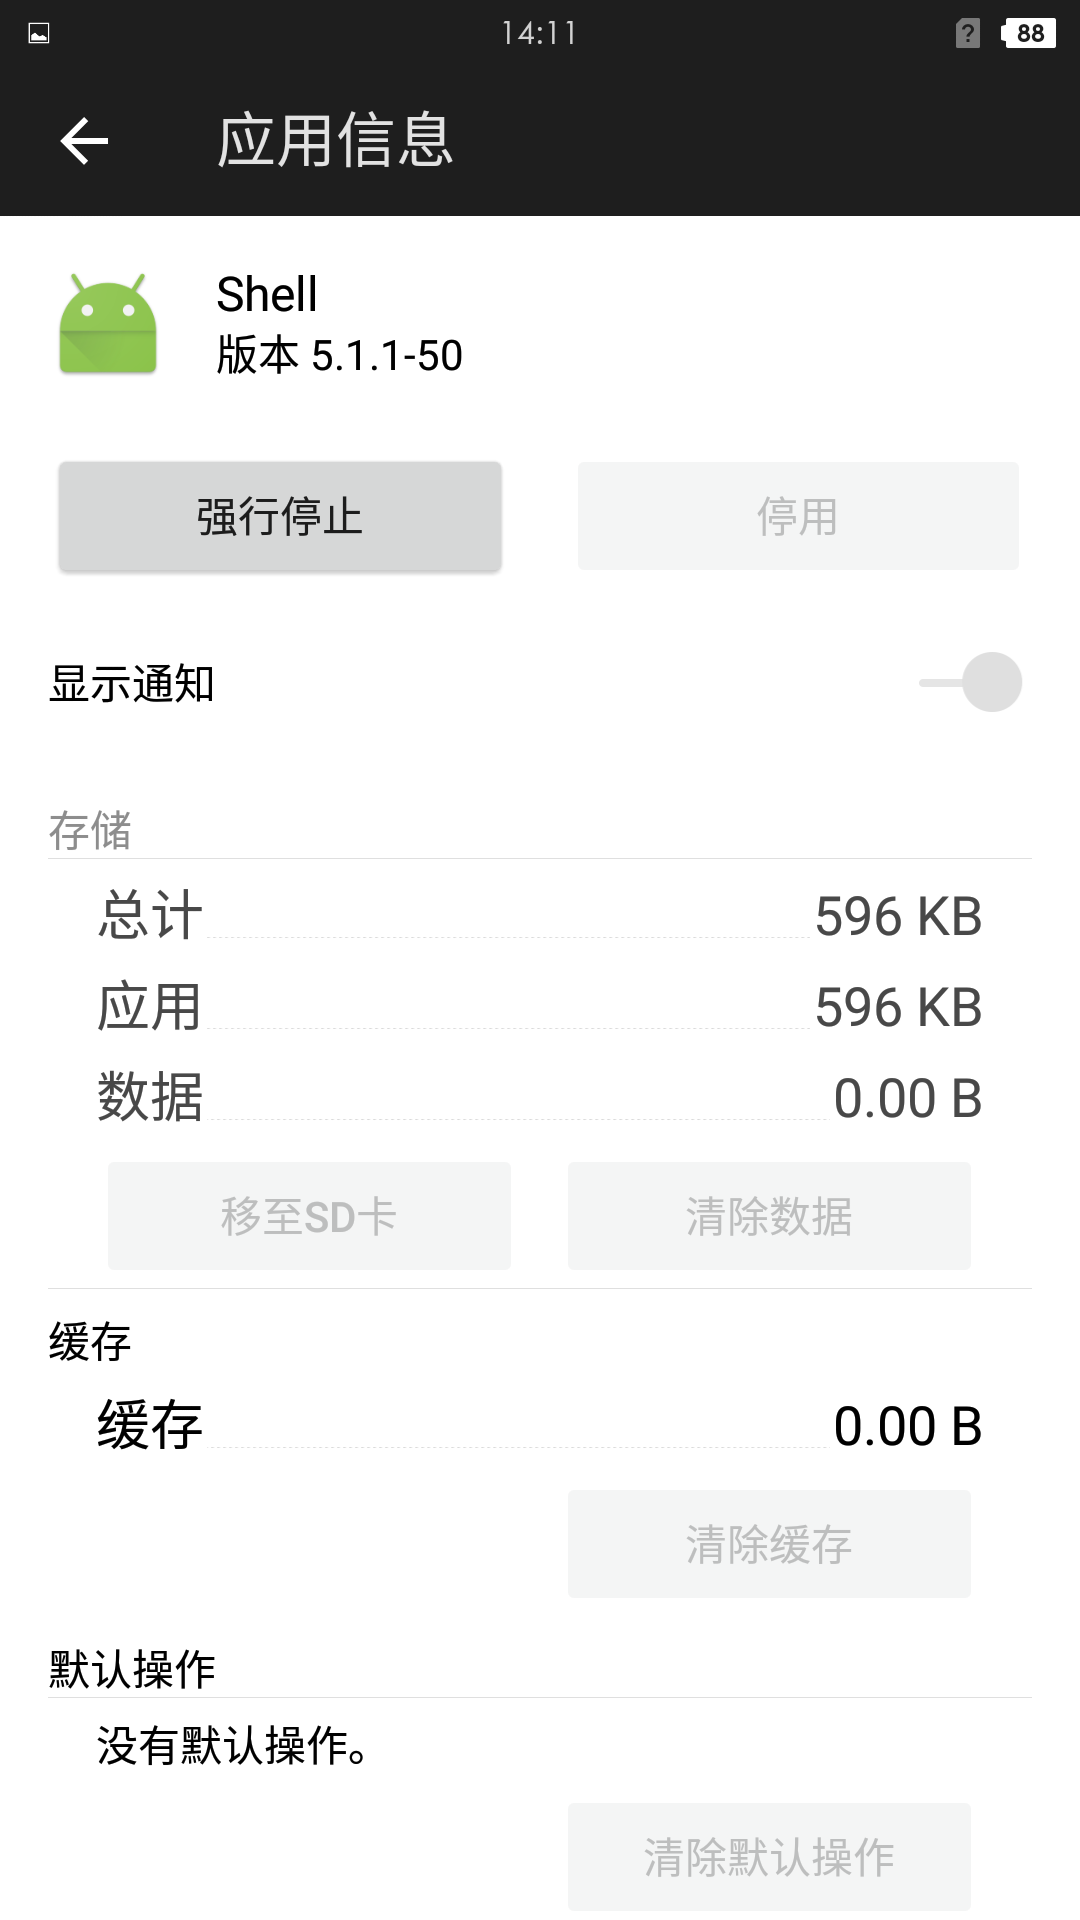
    大概跑了我 500M 流量
    05.PNG

    02.png

    04.png

    01.png

    03.png

    什么直接发信息打电话的权限都有了

    用 adb pull 把病毒文件提取出来

    病毒文件 https://drive.google.com/drive/folders/0B0BqKmdrXg3JYUtGX1BFRHNlZkk

    Supplement 1  ·  Oct 2, 2017
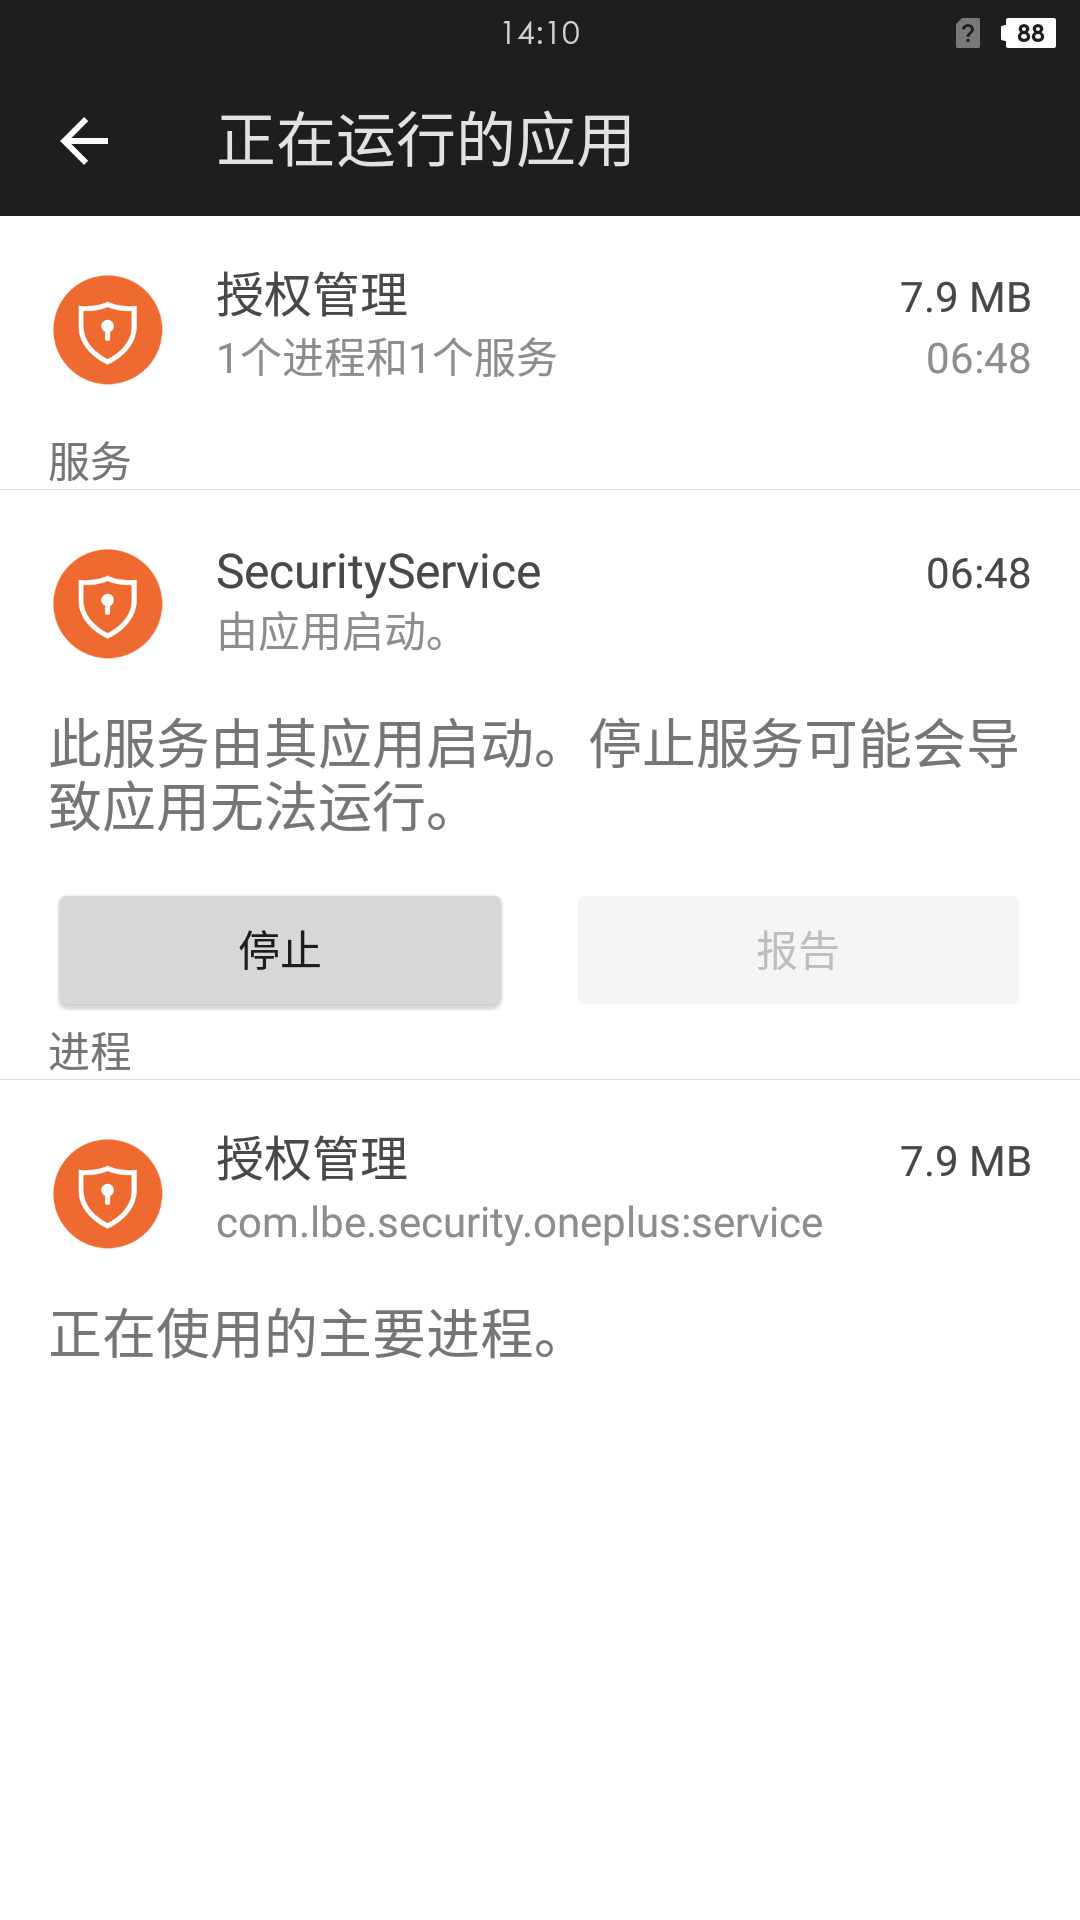
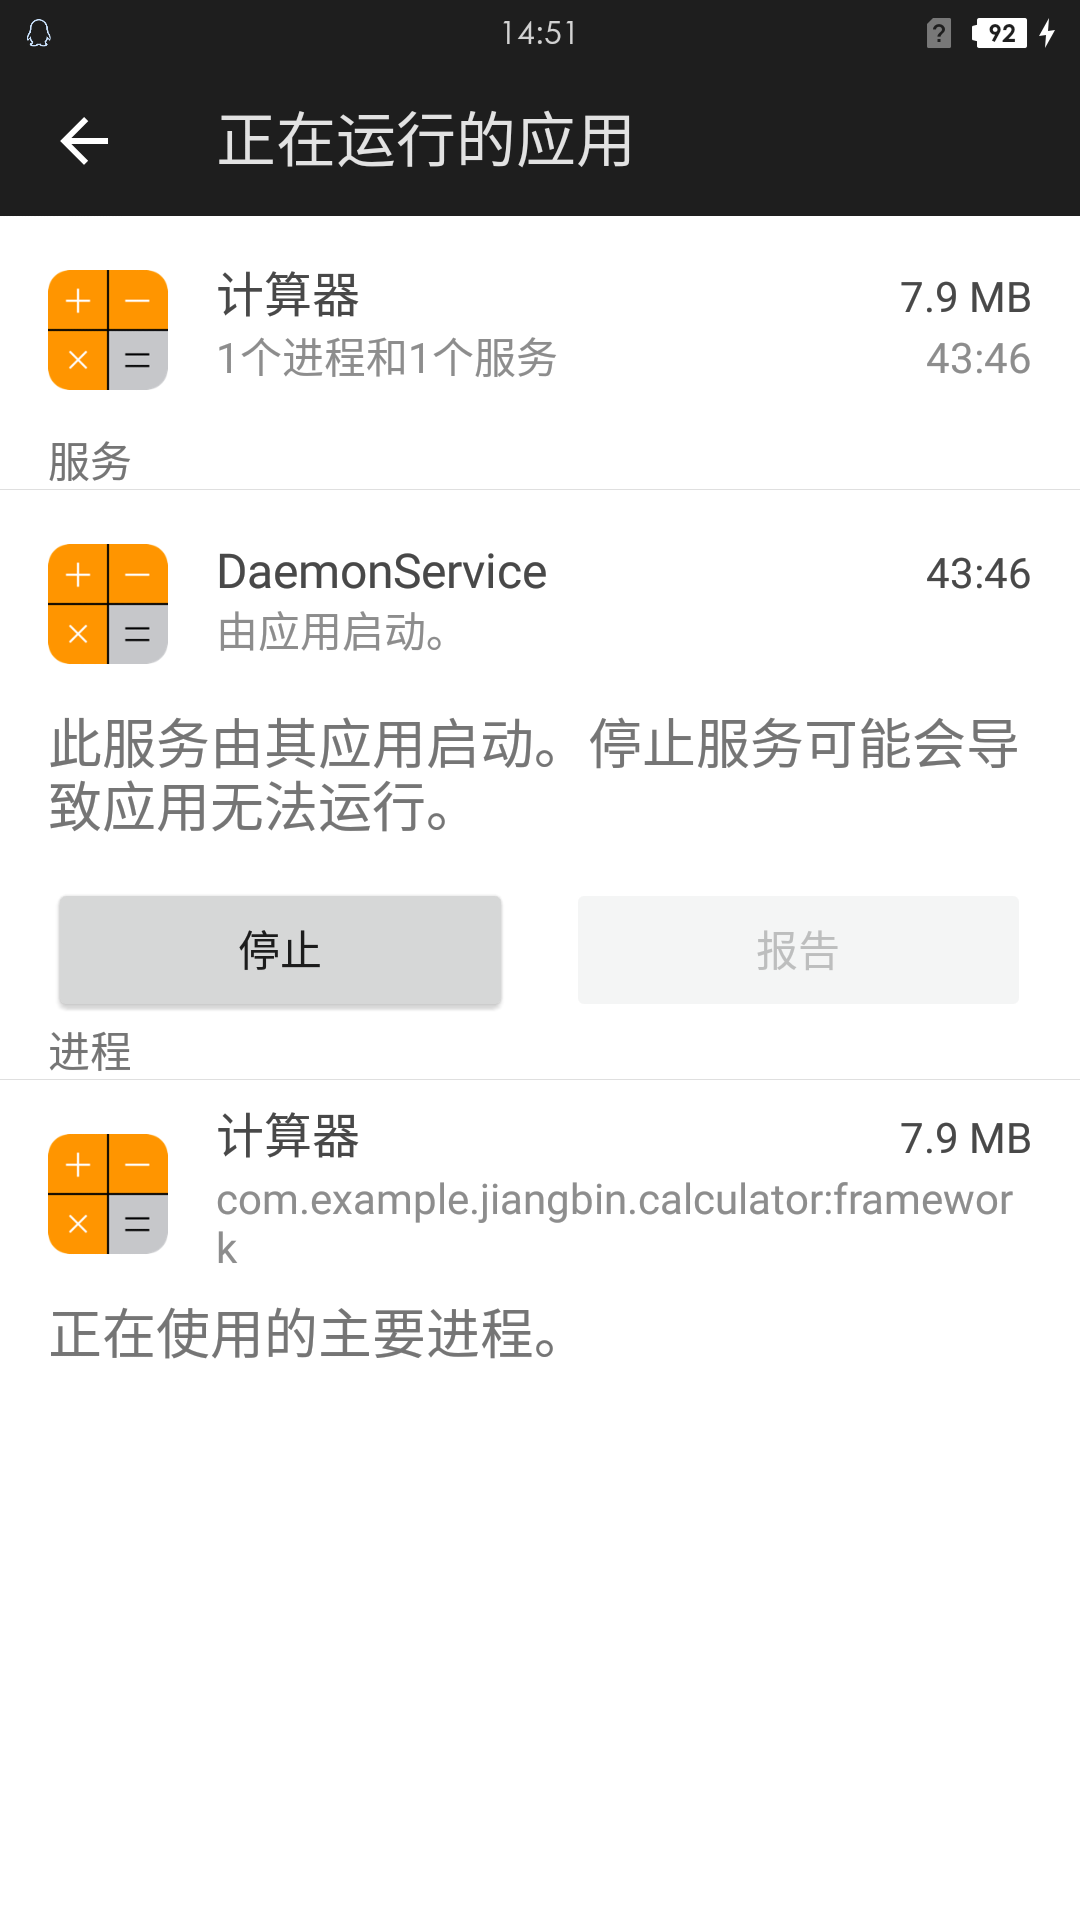
    貌似 shell 流量宝 和 授权管理 都是官方的 有问题的是计算器
    48 replies  •  2017-10-17 10:24:03 +08:00
    isnowify
    isnowify
    Oct 2, 2017 via Android
    1
    可能是自己接电脑然后还瞎开调试模式被 adb 安装软件?
    ysc3839
    ysc3839
    Oct 2, 2017 via Android
    2
    看不明白你发的截图
    abmin521
    abmin521
    OP
    Oct 2, 2017
    3
    @isnowify #1 表示 adb 一直是关着的 从不连接陌生电脑

    @ysc3839 #2 莫名被安装上了授权管理 ”计算器“的包名不对 , 流量包也是偷偷安装上的 没有启动图标
    sky0009
    sky0009
    Oct 2, 2017 via Android
    4
    @isnowify 那楼主电脑也得有程序执行 adb 安装吧?那么这个程序是。。。
    照你这么说,楼主电脑也中毒不轻😱
    m4j0r
    m4j0r
    Oct 2, 2017
    5
    可能是这个流氓软件自己 root 的
    mdzz
    mdzz
    Oct 2, 2017❤️1
    6
    这个“计算器”大有问题,几乎列出了所有权限,类名还有什么 guernica hulatang,感觉超骚气

    另外两个 apk 里面没有 classes.dex ,就没看
    abmin521
    abmin521
    OP
    Oct 2, 2017
    7
    @sky0009 #4 adb 是中毒之后双清 无效才打开的 我比较好奇的是所谓的“流量宝”版本号中会有 oneplus


    当然如果病毒可以根据 devices 自动更改版本号,那就是我的错了
    Athrob
    Athrob
    Oct 2, 2017 via iPhone
    8
    @abmin521 针对某个手机型号做的特供版很正常啊,比如游戏多渠道运营版本号可能也会加渠道信息。
    ysc3839
    ysc3839
    Oct 2, 2017 via Android
    9
    @abmin521 建议你试试清除 /data,如果还是存在的话说明这几个应用是系统自带的。那你可以考虑重新刷系统了。
    505243267
    505243267
    Oct 2, 2017 via Android
    10
    流量宝是 H2OS 自带软件。
    abmin521
    abmin521
    OP
    Oct 2, 2017
    11
    @m4j0r #5 感觉防不胜防 (一般应用都是官网下载的)


    @Athrob #8 这个"流量宝"的 icon 还是默认的 ,没有注册启动器图标
    sky0009
    sky0009
    Oct 2, 2017 via Android
    12
    @abmin521 可能是伪装成 OTA 更新包混进来的,尽管没人能解释怎么做到的。。。
    一加的 root 权限应该跟小米的 bl 锁一样可以强行锁住的吧。病毒自己获取 root,不太可能😒
    (记得当初我一部山寨机无法 root,但 ota 更新正常。我就幻想着把 superSU 文件伪装成 ota 更新,刷进去就 root 了。当然也只能想想😂图样图森破啊)
    abmin521
    abmin521
    OP
    Oct 2, 2017
    13
    @505243267 #10 一直没见过 不过它有直接发短信的权限
    @sky0009 #12 我想法和你一样 山寨机应该失败了吧?(没有官方签名)
    mokeyjay
    mokeyjay
    Oct 2, 2017
    14
    购买途径呢?非官网吧?

    之前 X 宝买过小米 3,系统都是被篡改过的,各种系统文件全被加广告加弹窗,天知道还有什么。果断官网下载个包刷了
    abmin521
    abmin521
    OP
    Oct 2, 2017
    15
    @mokeyjay #14 二手 不过买来第一件事就是解锁刷机 系统是官网下载的
    Rice
    Rice
    Oct 2, 2017 via Android
    16
    是不是开 usb 调试了?
    seasstyle
    seasstyle
    Oct 2, 2017 via iPhone
    17
    ota 是可以通过网络流量和 dns 来劫持办到的,给你推一个变态包。这年头到处都是小偷
    20015jjw
    20015jjw
    Oct 2, 2017 via Android❤️1
    18
    国产系统好可怕
    parametrix
    parametrix
    Oct 2, 2017
    19
    会不会是内核漏洞?

    中国 Android 应用利用 Dirty Cow 漏洞植入后门:
    http://www.solidot.org/story?sid=53985
    TigerK
    TigerK
    Oct 2, 2017
    20
    流量宝可能是用来压缩移动数据流量,从而减少流量消耗的。欧鹏和 360 以前都做过类似的产品。
    supersu
    supersu
    Oct 2, 2017
    21
    底层都是官方固件的话,第三方制作的 ota 是刷不进去的,因为会校验签名,第三方没有私钥。
    iVeego
    iVeego
    Oct 2, 2017
    22
    H2OS 好久不用了,凭印象是流量宝官方的,注意下如果开了的话,系统使用的所有的流量都要算一遍的。有点 ss 客户端的感觉。
    LuvF
    LuvF
    Oct 2, 2017
    23
    你用杀毒软件扫了吗?扫一下看看
    LuvF
    LuvF
    Oct 2, 2017
    24
    @abmin521 你是线刷还是卡刷?也可能是 re 的问题。
    fengleidongxi
    fengleidongxi
    Oct 2, 2017
    25
    shell 是开调试后,收集信息和错误报告,和 ADB 无关。
    不要相信签名,先抓包,感觉哪个可疑,反编译看看代码有没有可疑的,里面的网址有没有可疑的。
    如果把 OTA 的组件 Remove,还这么多流量,就不太正常了。
    fengleidongxi
    fengleidongxi
    Oct 2, 2017
    26
    @supersu 别忘了,还有根证书
    yksoft1
    yksoft1
    Oct 2, 2017❤️1
    27
    那个计算器里面有两个推送 SDK (爱心推),一个不明的、功能非常复杂、应该有安装 apk 之类功能的什么 Guernica SDK。那个 Guernica SDK 里面有字串 Cloud_Root。
    yksoft1
    yksoft1
    Oct 2, 2017
    28
    这个计算器在 VirusTotal 上最近的提交日期是 9 月 9 日,没有软件报毒。
    icedx
    icedx
    Oct 2, 2017❤️1
    29
    这个 alpml.apk 里含有对系统 API 劫持的 API
    里面的.so 文件里也对一系列系统函数进行了 Hook
    flynaj
    flynaj
    Oct 2, 2017 via Android
    30
    看补丁等级
    K1W1
    K1W1
    Oct 2, 2017
    31
    竟然还有 com.example 的包名,这个楼主写的 demo 吗?
    abmin521
    abmin521
    OP
    Oct 2, 2017
    32
    @iVeego #22 没找到开启入口
    @parametrix #19 暂未发现可疑短信 内核 3.14
    @LuvF #23 一直裸奔 可疑权限加弹通知 病毒无误
    @fengleidongxi #25 这么一说 我好像有装过 fiddle 的证书 不过记得用完删了
    @flynaj #30 一加一早就放弃维护了
    @K1W1 #31 这个是病毒伪装的包名
    honeycomb
    honeycomb
    Oct 2, 2017
    33
    @abmin521 比较可能是病毒自带漏洞利用工具(比如最近的自带 rowhammer 工具的病毒),这个东西需要最近几个月的安全补丁等级才不受影响
    Microi
    Microi
    Oct 2, 2017 via iPhone
    34
    卧槽,我不久前也中招了,也是 Calculator, 设备是索尼+CM12.1。
    flynaj
    flynaj
    Oct 2, 2017 via Android
    35
    @abmin521 3 年前的小米还在更新
    dfly0603
    dfly0603
    Oct 3, 2017 via Android
    36
    上次一加 OTA 服务器被 hack 了,可能是这个原因
    abmin521
    abmin521
    OP
    Oct 3, 2017
    37
    @Microi #34 突然中招的?

    @dfly0603 #36 看了下 真的有
    Microi
    Microi
    Oct 3, 2017
    38
    @abmin521 #37 手机给女朋友玩过,平时不用安卓的很容易在网页上误点陷阱,从某天开始就经常出现一个计算器的快捷方式在桌面,一开始以为是 Bug, 看了权限才发现这应用有问题。
    abmin521
    abmin521
    OP
    Oct 3, 2017
    39
    @Microi #38 原来是氢桌面禁止了它的快捷方式 PS 前几天 htc+cm12 (非官方) 也经常有莫名的快捷方式
    fengleidongxi
    fengleidongxi
    Oct 3, 2017
    40
    楼主说跑了 500M 流量,楼主从哪里看到的?有没有显示 UID 或 PID ?楼主这几张图什么意思?
    sunocean
    sunocean
    Oct 3, 2017
    41
    突然有点怀念乌云了
    Aquamarine
    Aquamarine
    Oct 4, 2017
    43
    @Chalice EXE 而不是 APK 么?
    Chalice
    Chalice
    Oct 4, 2017❤️1
    45
    @Aquamarine 你直接复制打开是正常的,点击链接的话好像有什么字符被 V2EX 转义了,所以跳转到另一个报告去了。
    abmin521
    abmin521
    OP
    Oct 5, 2017 via Android
    46
    @sunocean 有镜像
    fensh
    fensh
    Oct 17, 2017
    47
    我被这病毒也困扰了 2 个月了。。。
    fensh
    fensh
    Oct 17, 2017
    48
    塔妹的从来没想到跟这个计算器的应用有关系。。。一直以为是系统计算器
    About   ·   Help   ·   Advertise   ·   Blog   ·   API   ·   FAQ   ·   Privacy   ·   Solana   ·   1951 Online   Highest 6679   ·     Select Language
    创意工作者们的社区
    World is powered by solitude
    VERSION: 3.9.8.5 · 75ms · UTC 16:53 · PVG 00:53 · LAX 08:53 · JFK 11:53
    ♥ Do have faith in what you're doing.